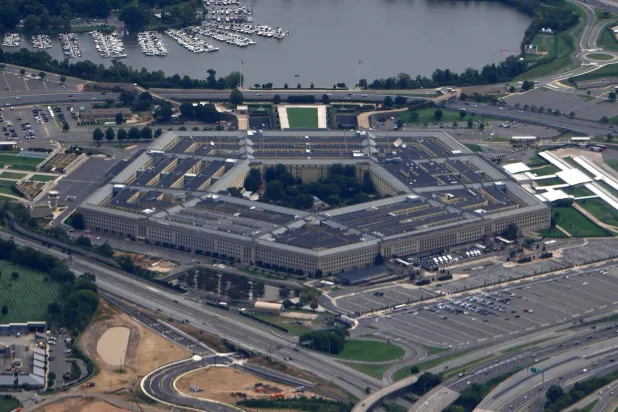
كشف اختراق لقاعدة بيانات تابعة لـ«البنتاغون» معلومات شخصية حساسة، تخص أكثر من 3 ملايين شخص، بينهم عسكريون ومدنيون ومتقاعدون، وشملت البيانات أرقام الضمان الاجتماعي وتفاصيل الوظائف التي شغلها أصحابها، وفق ما كشف مسؤول دفاعي أميركي لشبكة «إيه بي سي نيوز».
واستمر الوصول غير المصرَّح به إلى النظام من أكتوبر (تشرين الأول) 2025 حتى يوليو (تموز) 2026، قبل اكتشاف الثغرة وإصلاحها.
وقال المسؤول إن الاختراق طال 2.76 مليون شخص على قيد الحياة، إضافة إلى 294 ألف شخص متوفَّى. وقد يثير حجم المعلومات المكشوفة وحساسيتها مخاوف تتعلق بالأمن القومي، لا سيما أن الملفات تضمنت تفاصيل عن الوظائف التي شغلها أفراد عسكريون ومدنيون.
وأوضح المسؤول أن «أحد أنظمة معلومات مركز بيانات القوى العاملة الدفاعية (DMDC) شهد وصولاً غير مصرح به إلى معلومات تعريف شخصية، من جانب عدد صغير من المستخدمين غير المصرح لهم، وذلك بين أكتوبر 2025 ويوليو 2026. وفور اكتشاف الثغرة، عالج مركز بيانات القوى العاملة الدفاعية المشكلة».
ويُعد مركز بيانات القوى العاملة الدفاعية أحد المستودعات الرئيسية التابعة لـ«البنتاغون» لسجلات الموظفين؛ إذ يحتفظ بمعلومات عن أفراد الخدمة في الخدمة الفعلية وقوات الاحتياط، والموظفين المدنيين والمتعاقدين والمتقاعدين والمحاربين القدامى وأفراد أسر العسكريين.
وتحتفظ الوكالة بأكثر من 60 مليون سجل متعلق بالأفراد. وكانت صحيفة «ميليتاري تايمز» قد أوردت أول تقرير عن الاختراق الأسبوع الماضي.
ووفق المسؤول الدفاعي، استمر الوصول غير المصرح به من أكتوبر 2025 وحتى يوليو من العام نفسه، عندما اكتشف مركز بيانات القوى العاملة الدفاعية الثغرة، وأصلح النظام المتضرر.
وأضاف أنه لا توجد حتى الآن أدلة على إساءة استخدام أيٍّ من البيانات التي تم كشفها.
وقال مسؤولون في وزارة الدفاع إنهم لم يجدوا حتى الآن أي دليل على إساءة استخدام المعلومات المكشوفة، وإنهم يوفرون للمتضررين موارد لحماية هوياتهم وخدمات لمراقبة الائتمان.
قد يهمك أيضًا: ترمب يشيد بفوز اليمين المتطرف في ألمانيا
ويأتي الكشف عن اختراق بيانات «البنتاغون» في الوقت الذي أرسل فيه مكتب التحقيقات الفيدرالي «إف بي آي» إشعاراً إلى موظفيه، الجمعة، يوضح فيه استجابته لاختراق تعرضت له بوابة التوظيف التابعة له: «FBIJobs.gov».
وقال أشخاص مطَّلعون على الأمر لـ«إيه بي سي نيوز» إن جهة قرصنة هددت بنشر بيانات تشمل أسماء موظفي «إف بي آي»، وعناوين منازلهم، ومعلومات الاتصال الشخصية والمهنية الخاصة بهم، وأرقام الضمان الاجتماعي، وتواريخ الميلاد، وبيانات جهات الاتصال في حالات الطوارئ.
وأفادت المصادر بأن المكتب يتعامل مع الواقعة على أساس أن المعلومات الشخصية لكل موظفي «إف بي آي» ربما تكون قد تعرضت للاختراق.
لكن مجموعة القرصنة «شيني هانترز» (ShinyHunters) قالت، في بيان أرسلته إلى صحيفة «نيويورك تايمز» وموقع «404 ميديا» الاثنين، إنها لن تنشر البيانات كما كانت قد أعلنت في وقت سابق.
وأضافت المجموعة في بيانها: «منذ بداية هذه الواقعة، أكدنا بشكل لا لبس فيه وبجدية أن هذا ليس ابتزازاً، وليس طلب فدية، وليس مدفوعاً بدوافع مالية».
وتابعت: «كان هذا كله حملة تسويقية لحماية أعمالنا ومواجهة المعلومات المضللة بشكل نشط. ولو أصدرنا هذا البيان في الظروف العادية، لما حظيت كلماتنا ونوايانا بهذا القدر من الاهتمام».
وبدأ الموظفون الذين تأثروا بالاختراق في تلقي إخطارات، كما أكد المكتب أن النظام المتضرر (FBIJobs.gov) كان نظاماً غير مصنف.
وأصدر «إف بي آي» أيضاً تحذيراً للموظفين الذين قد يكونون من بين المتضررين، حثَّهم فيه على توخي الحذر والانتباه إلى أي تطورات، وعدم الرد على المكالمات المشبوهة.
ومن المقرر كذلك عقد جلسات إحاطة داخلية للموظفين الذين تأثروا بالاختراق.
وحسب التحذير الذي نقلت تفاصيله «إيه بي سي نيوز»، طُلب من الموظفين عدم التحدث إلى وسائل الإعلام، كما أُبلغوا بأنه إذا كان ممثلو وسائل الإعلام «يتعدُّون على الممتلكات»، فعليهم الاتصال بالرقم 911.